プライバシーザムライからの最新情報

プライバシーザムライが、プライバシーマーク/個人情報保護、ISMS/情報セキュリティの最新情報をお届けします。

カテゴリ: プライバシーマーク

jipdec_forum_2013

プライバシーマークの制度を運営している一般財団法人日本情報経済社会推進協会(略称:JIPDEC)が、1月28日に東京で「JIPDECプライバシーマークフォーラム2013」を開催しました。

これはプライバシーマーク認定事業者を対象に開催されたものです。弊社(オプティマ・ソリューションズ株式会社)もプライバシーマーク認定事業者であり、代表して私が参加しましたので、各講師がお話された内容の要旨などをここでご報告いたします。(あくまで内容は私のメモに基づくものです)

■主催者挨拶(JIPDEC会長 牧野力氏)

・今日、1月28日は国際的にプライバシーの日とされており、世界中で関連イベントが開催される。このような日にプライバシーマークフォーラムを開催できて嬉しく思う。
・プライバシーマークは今年で15周年を迎える。当初、制度の普及に苦労した時期もあったが、皆さんとの協力関係の中で、広く普及させることができた。
・個人情報保護の意識を高め、ノウハウを蓄積していくことは、皆さんのビジネスの拡大にもつながることと思う。今後もこの制度をさらに広げていきたい。
・プライバシーマークを取り巻く情勢としては、(1)国内ではマイナンバー制度の検討が進んでいる、(2)海外ではEUデータ保護指令の一般データ保護規則への改正、また米国では消費者プライバシー権利章典の草案が出されるなどの動きがある。
・これに対して、JIPDECとしては(1)Pマーク制度の更なる認知度アップの実現、(2)EU、米国の動きに関する情報収集と皆さんとの共有、(3)海外の同様の制度との連携や相互承認の拡大、(4)Pマーク制度の継続的改善をしていきたい。
・Pマーク制度の改善としては、皆様のアンケートの結果に基づいて進めていきたい。具体的には、更新審査について、同じ審査員に連続して担当させるなどの工夫により、更新審査の簡略化や時間の短縮を検討している。
・Pマーク制度はあくまでも民間の自主的な取り組みであり、皆様と一緒に今後も作り上げていきたい。ぜひ積極的なご意見・ご提案をいただきたいと思う。

■講演「プライバシーマーク制度の現状と展望」
(プライバシーマーク制度委員会委員長 堀部政男氏)

・私はプライバシーマーク制度委員会の委員長ということで、主催者の一員でもあるが、もともと私は個人情報保護というテーマについて、半世紀にわたり研究してきた。JIPDECとこの制度について議論し始めたのが30年前。ずっと関与してきている。
・最新ニュースだが、1月24日付で、イギリスの情報コミッショナー事務局(ICO)が、ソニーに25万ポンド(約3500万円)の制裁金をかけると発表した。(本件については、別に記事にします)
・今日はプライバシー・個人情報保護論議の世界的展開をおさらいしたい。この論議は19世紀末から始まっている。
・1980年に「OECD勧告」が出た。ただし、これは単なる勧告であった。
・1981年1月28日に欧州評議会(COE)で「個人データ保護条約」(Convention 108)が各国の署名に付された。この条約は、日本ではあまり知られていないが、各国間の条約=法的拘束力を持つものであり、重要性が高い。
・COE個人データ保護条約を元にして、1990年ECデータ保護指令、1995年にEUデータ保護指令が出されて第三国にデータを持ち出す際には十分性が認定されなければならないとされた。
・1998年にプライバシーマーク制度が開始した際には、制度としてEU指令の定める「十分なレベルの措置」に該当するかどうかを意識して検討が進められてきた。
・その後、2003年の個人情報保護法成立などの流れの中で、プライバシーマーク制度は大きく成長してきた。
・現在、EUでは新しく一般データ保護規則の制定を進めている。その中では認証制度を活用することも含まれている。
・国内では番号法案(マイナンバー法案から改称)の検討が進んでいる。
・このような動きの中で、プライバシーマークは独自のスタンダードとして重要な役割を持っていると考える。

http://privacymark.jp/forum/2013/index_pre.html

(私のコメント)
半世紀にわたり、プライバシーや情報に関する法制度を研究し、政策決定にも関与してきた堀部先生のお話はなかなか興味深いものでした。これらの内容については、後日JIPDECより動画で公開されると思いますので、合わせてご参照下さい。

20121203_Tpoint
(出典:カルチュア・コンビニエンス・クラブ株式会社の届出用紙)

カルチュア・コンビニエンス・クラブ株式会社(東京都渋谷区)が発行し、運営している「Tポイント・カード」が、個人情報保護法に基づく開示請求に応えないということで、ネット上で話題になり、本Blogでも取り上げました。

本件に関しては、同社がプライバシーマーク認定事業者であったことから、JIPDECのプライバシーマーク事務局から問い合わせが行われていましたが、同社からは「業務に著しい支障があるので基本データ以外は開示請求に応えない」との回答があり、JIPDECとの間でやり取りが続いていました。

その結果、同社では10月15日から、Tポイントプログラミング加盟店における「商品名を含む利用履歴」の開示請求に応えることにしたとのことです。同社のWebサイト上にはその旨記載された届出用紙がアップされていますし、私がサポートセンターにお電話して確認しましたところ、間違いないとの返答を得ました。

カルチュア・コンビニエンス・クラブ株式会社Webサイト
T会員の皆様>各種届出書について
http://www.ccc.co.jp/member/download/
届出書による個人情報の開示等の求めに関する手続きに関して
http://www.ccc.co.jp/fileupload/pdf/member/20121203_tsuti_kaiji.pdf

(以前の記事)
Tポイントカードは保有個人データの開示請求に応えないらしい
http://www.pmarknews.info/archives/51850091.html

(私のコメント)
利用履歴の開示請求の手数料が3000円で高いとか、いろいろご意見はあるかも知れませんが、まずは一つ正常化されたと言ってよいのではないかと思います。プライバシーマーク認定事業者として、一応はあるべき姿になったと思います。これまで本件に関わった皆様の努力を高く讃えたいと思います。

fastserver_20121126
(出典:JADAC発表文書)

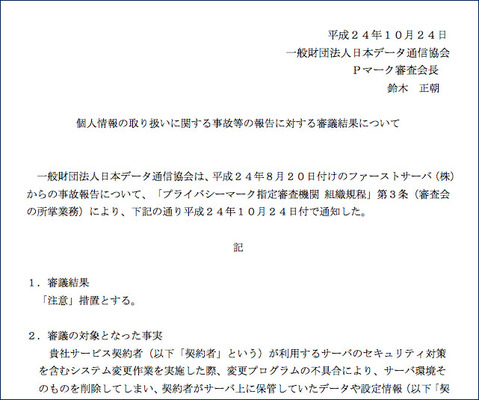
レンタルサーバー大手のファーストサーバ株式会社(大阪市中央区)が6月20日に起こした大規模な障害に対して、プライバシーマークの審査を担当している一般財団法人日本データ通信協会(JADAC)のPマーク審査会(会長:鈴木正朝新潟大学教授)は、10月24日付で「プライバシーマーク制度における欠格事項及び判断基準」に基づいた措置を「注意」とすると発表しました。

「注意」はプライバシーマーク制度の中で最も軽度な措置になります。なぜ、そのような軽度な措置で済まされるのか、今回公表された文書を解読したいと思います。

今回の大規模障害は
1)当該サービスの全データ消失(バックアップファイル含む)
2)ディスク復旧ツールを使用して復旧したデータを顧客に提供しようとしたら、他社のデータも提供してしまった件
の2つの事故に区別できます。

今回公表された文書によると、なんと1)は「当該情報が個人情報に該当するかどうかを認識することなく預かっていた」ためにプライバシーマーク制度の対象外の事故であるというのです。それで、2)については、顧客相互間での流出であり、二次被害もなかったために軽微な事例として取り扱うとしています。

その結果として、今回の措置は「注意」に留まったということです。

http://www.dekyo.or.jp/pmark/sinsei/data/singiketsuka.pdf

(私のコメント)
上記の措置を読むと、「当該情報が個人情報に該当するかどうかを認識することなく預かっていた」ので、プライバシーマークの制度の対象外であるというファーストサーバ社の主張に対して、JADAC側としては反論できなかったと読み取れます。

しかし、今回障害が発生したサービスは単なるデータセンターの場所貸しや生のサーバー貸しではありません。アプリケーションとしてのメールサーバー機能を提供しているのであり、そのためのコントロールパネルも同社が用意しているのです。これを「個人情報に該当するかどうかを認識せずに預っている」と主張することは不適切であると思います。迷惑を受けた利用者としても、この論法では納得できないのではないでしょうか。

このような考え方が既成事実となっていくと、今後は、同様の事業者がプライバシーマークをつけていても、ほとんど意味がないということになります。こんなことでは、プライバシーマークが何の意味もないお飾りになっていくことになり、大問題だと思います。


※11月29日 一部、追記&修正しました。

20120727
プライバシーマークの制度を運営している一般財団法人日本情報経済社会推進協会(略称:JIPDEC)・プライバシーマーク推進センターが、Pマーク取得事業者を対象に「個人情報保護マネジメントシステム(PMS)運用のヒント集」を公開していますので、お知らせします。

これは、同協会がPマーク取得事業者だけに用意している「プライバシーマーク制度付与事業者専用サイト」の一つのコーナーとして用意されているものです。具体的な質問に対して分かりやすく答える内容になっています。

既にプライバシーマークを取得されていて、運用に困っているような方には参考になると思いますので、是非ご覧になってください。

http://member.privacymark.jp/(Pマーク取得事業者のみ閲覧可能)

(私のコメント)
残念ながら、これからプライバシーマークを取得しようという方には見ていただくことは出来ないようです。下記の「よくある質問と回答」はどなたにも見ていただけます。

http://privacymark.jp/privacy_mark/faq/index.html

ef42b278b03faa6960b52021adb9b1b6_l
(画像はイメージです)

最近、一部のコンサルタントが、Pマークの現地審査に同席するといっていると聞きましたので、プライバシーマークの制度自体をおさらいしてみました。JIPDECが定めた規程である「プライバシーマーク付与適格性審査の実施基準」の付属書「プライバシーマーク付与適格性審査に関する標準約款」には、
第8条4項
乙(審査を申請した者)の従業者以外の者が審査に立ち会った場合、甲(審査機関)は審査を打ち切ることができる
との内容があります。
また、「プライバシーマーク制度における欠格事項及び判断基準」には、
3.3.2 申請不可期間1年の事業者
申請の日前1年以内に、次のいずれかに該当する事業者は、付与適格性審査の申請をすることができない。
a)審査機関が審査の過程において次の事項を発見したため、審査を打切った事業者
 2 申請者の従業者以外の者が審査に立ち会ったとき
とあります。

すなわち、その会社の従業者にはあたらないコンサルタントがプライバシーマークの現地審査に同席していて、
それが発覚した場合には、
1)その時点で現地審査が打ちきりとなり、
2)そこから1年間は再申請ができないことになります。
3)更新審査の場合でも、1年間以上プライバシーマークが使用できなくなる
可能性があるのです。


そもそも、このような行為はプライバシーマークの審査を形骸化させ、制度の根幹をゆるがす行為です。ですから、大変なペナルティを負わされる可能性があることを認識していただきたいと思います。

(私の結論)
「現地審査に立ち会う」というような悪質なPマークコンサル会社とは
くれぐれも契約されないことをオススメします。


オプティマ・ソリューションズ株式会社
代表取締役 中 康二

JIPDEC_logo

プライバシーマークの制度を運営している一般財団法人日本情報経済社会推進協会(略称:JIPDEC)・プライバシーマーク推進センターは、このほど「中小事業者のためのプライバシーマークセミナー」を開催すると発表しました。

これは、これからプライバシーマークを取得しようという事業者を対象にしたもので、すでにプライバシーマークを取得している事業者は参加できないそうです。

�機肪羮�事業者のためのプライバシーマークセミナー「制度概要編」(参加無料)
6月13日(水)、9月にも開催予定あり(日程調整中)
http://privacymark.jp/news/2012/0417/seido_seminar.html

2)中小事業者のためのプライバシーマークセミナー「JIS解説編」(参加費2,500円)
7月4日(水)
http://privacymark.jp/news/2012/0417/jis_seminar.html

3)中小事業者のためのプライバシーマークセミナー「PMS構築ポイント編」(参加無料)
5月30日(水)、7月27日(金)、9月、11月、来年1月にも開催予定あり(日程調整中)
http://privacymark.jp/news/2012/0417/pms_seminar.html

1)3)については、毎回同じ内容とのことです。また、2)だけが有料なのは、当日会場にて「JIS Q 15001:2006」の冊子が配布されるので、その資料代としての料金設定のようです。

JIPDECとしては、このようなセミナーを年間を通して開催し、制度の普及に努めるようです。

http://privacymark.jp/seminar/index.html
http://privacymark.jp/

(私のコメント)
JIPDECが、自らこのようなセミナーを定期開催することはとても素晴らしいことだと思います。これらのセミナーを通して、JIPDECの皆様のプライバシーマークに対する「熱い思い」が伝わり、企業の担当者に正しい理解が拡がっていけばいいなと思います。

20120401_PMARK

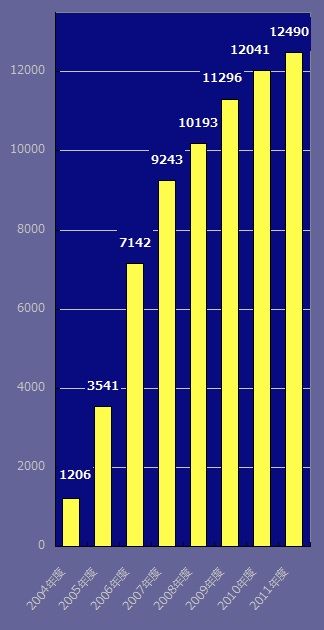
プライバシーマーク制度の公式Webサイトの情報によりますと、4月1日現在、プライバシーマーク付与事業者数は 12,490社です。

・昨年の同じ時期の数字が12,041社でしたので、一年間での増加数は449社になります。
・ただし、新規取得数は一年間で約1100社程度あります(本Blog調べ。差分の650社は廃業、合併、辞退などにより更新しなかったことになります)。

(私のコメント)
2005年4月の個人情報保護法全面施行の前後の頃のようなブーム的な増加は見られませんが、成熟した制度としてまずまずの増加と言えるのではないかと思います。

Pマーク

プライバシーマークの制度を運営している一般財団法人日本情報経済社会推進協会(略称:JIPDEC)・プライバシーマーク推進センターは、3月1日付けで、プライバシーマーク制度運営要領に暴力団排除条項を盛り込むと発表しました。

これは、「指定審査機関」「指定研修機関」「プライバシーマーク審査」「プライバシーマーク付与」「欠格性の判断」のそれぞれにおいて、暴力団関係者を排除するものです。

詳しくはJIPDECの発表資料をご参照下さい。

http://privacymark.jp/news/2012/0301/Youryo_Kaisei20120301.pdf


20120220

プライバシーマークの制度を運営している一般財団法人日本情報経済社会推進協会(略称:JIPDEC)・プライバシーマーク推進センターは、昨年末に実施していたプライバシーマーク制度普及促進のための標語募集について、1月31日付けで入選作品を発表しました。

(消費者側)
「安心は Pのマークの 有るサイト」
「大丈夫 見つけて安心 Pマーク」

(事業者側)
「守ります あなたの情報 わが社の信頼」
「プライバシー マークで示そう 保護意識」

など、合計6つの標語が入選しました。

http://privacymark.jp/info/event_hyogo/index.html
http://privacymark.jp/info/event_hyogo/doc/H23hyogo_kekka.pdf

(私のコメント)
ちょっと見るとバカバカしく思えるかも知れませんが、こういう地道な啓蒙活動の積み重ねがプライバシーマーク制度をここまで普及させたのではないかと思います。事務局の皆様、そして応募された皆様、お疲れ様でした。


20111114
「JIPDECプライバシーマークフォーラム2011」の東京の部は終了しました。

午後の部の各社の事例紹介が、各社の特徴がよく出ていて、おもしろかったです。
大阪で参加される方には事例紹介にも参加されることをおすすめします。

なお、会場でのアナウンスによりますと、本日の内容は後日、動画配信されるそうです。また講演録も提供されるそうです。興味を持たれた方はそれらの公開をお待ちください。

(本日の記事)
本日はプライバシーマークフォーラム2011に来ています。
http://www.pmarknews.info/archives/51800795.html
JIPDEC牧野会長「個人情報の利活用が制度の趣旨」
http://www.pmarknews.info/archives/51800809.html
堀部政男氏「社会保障・税番号大綱の影響は大きい」
http://www.pmarknews.info/archives/51800816.html
大木氏「クラウド提供者のガバナンスが重要」
http://www.pmarknews.info/archives/51800821.html
日立・玉樹氏「2015年までにグループ100社取得目指す」
http://www.pmarknews.info/archives/51800858.html
テンプスタッフ・村岡さん「情報漏洩を二度と起こさない!」
http://www.pmarknews.info/archives/51800873.html

20111114
「JIPDECプライバシーマークフォーラム2011」のPマーク取得事業者による事例紹介の最後は、テンプスタッフ株式会社の情報統括室の村岡さんが講演しました。

(要旨)
・1998年に派遣社員9万人分の個人情報漏洩事件が発生。マスコミで大々的に報道され、大騒ぎになった。電話が鳴り続け、二ヶ月間、営業活動ができなくなり、会社存亡の危機に立たされた。
・その後、二度とこのような事態を繰り返さないために、グループ全社でのプライバシーマーク取得を含む個人情報保護の取り組みを始めた。

◎具体的な取り組み
・個人情報保護に関するメールマガジンを社内で配信
・業務用鞄の導入(業務用の鞄と私用の鞄を分離)
・全社員に集合研修を実施(Eラーニングでは一方通行なので、今でも年に1回は集合研修をして、社員相互に話をさせるようにしている)
・社内監査において、写真を使って「この写真には4つのよくない点がありますが、何がありますか?」と質問したり、携帯電話をかけさせてロックの有無を確認するなど、実態に沿うものにしている。

◎今後の取り組み
・単に個人情報保護のルールを徹底するのではなく、企業倫理としてその必要性を教育していきたい。
・スマートフォン、タブレット端末については、トレーニングの受講などで一定レベルの知識があるもののみに限定する。
・クラウドサービスについては、一定の基準で選定し、利用者アニュアルなども整備する。
・ソーシャルメディアの利用についても、社員教育、ルールの明確化などを行っていく。

(私のコメント)
村岡さんのお話は、個人情報漏洩事件の生々しい実態と、そこから立ち上がったストーリーで構成されていて、とてもいいものでした。

20111114
「JIPDECプライバシーマークフォーラム2011」の午後の部は、Pマーク取得事業者による事例紹介です。まずは国内でも最大規模と思われる日立グループでの取り組みについて、株式会社日立製作所のIT統括本部IT戦略本部長の玉樹氏が講演しました。

(要旨)
・日立グループは国内351社の体制であるが、緩やかなグループ運営をしており、トップダウンということではない。
・グループで取り扱っている個人情報は総計10億件であり、その97%は受託している情報である。
・個人情報に関する品質保証と、お客様から選んでいただけることを目的として、グループ全体でのプライバシーマーク取得を進め、現在のプライバシーマーク取得数は72社になっている。(企業立病院でも積極的に取得している)
・2015年までにグループ内で100社を目指し、グローバルでのブランドイメージの向上を実現し、ビジネスに貢献したい。

◎グループ全体での取り組みは、下記のように進めた。
・日立本社での取得にあたり、それまでに存在した情報セキュリティ委員会と個人情報保護委員会を、一つの「情報セキュリティ委員会」に統合した。情報セキュリティマネジメントシステム(ISMS)と個人情報保護マネジメントシステム(PMS)も統合して、ISMSの中にPMSを位置づけた。
・12個の規定を整理統合して7個に集約した。
・各事業所、各部署での管理責任者もISMS、PMS統合して一本化した。
・本社レベルの情報セキュリティ委員会、事業所単位の情報セキュリティ責任者、部署単位の情報資産管理者という体制を日立本社だけでなく、グループでも同様の体制を取るようにした。これにより、人材の流動化、規程や教育プログラムの共有が可能になった。

◎主なセキュリティ対策は下記の通り。
・ハードディスクを持たないセキュリティPCをグループ全体で9万台導入している。
・データの持ち出し対策については「秘文」を導入している。
・文書の閲覧制御についてはPDFに変換して制御できる「活文」を導入している。
・メールの誤送信防止のため、送信フィルターを導入している。
・アクセス権限の管理については全社統一していて、大規模な人事異動についても即日対応が可能な体制を取っている。

(私のコメント)
玉樹さんのプレゼンテーションは、フレームワークからディティールに順番に切り込んでいくように構成されていて、かつ実際の事例に基づいている内容でしたので、とても分かりやすいものでした。

↑このページのトップヘ